कानपुर के इस युवक ने विदेशों तक पहुंचाया फर्जी ईमेल का जाल, पाकिस्तान-बांग्लादेश तक फैले तार
कानपुर से गिरफ्तार युवक की जांच में ऐसा डिजिटल नेटवर्क सामने आया है, जिसके तार पाकिस्तान और बांग्लादेश सहित कई देशों तक जुड़ते दिखाई दे रहे हैं। स्कूलों और सरकारी संस्थानों को मिली धमकियों के बीच ATS को क्या अहम सुराग मिले और अब गूगल से क्या कदम उठाने को कहा गया है? जानिए पूरा मामला।
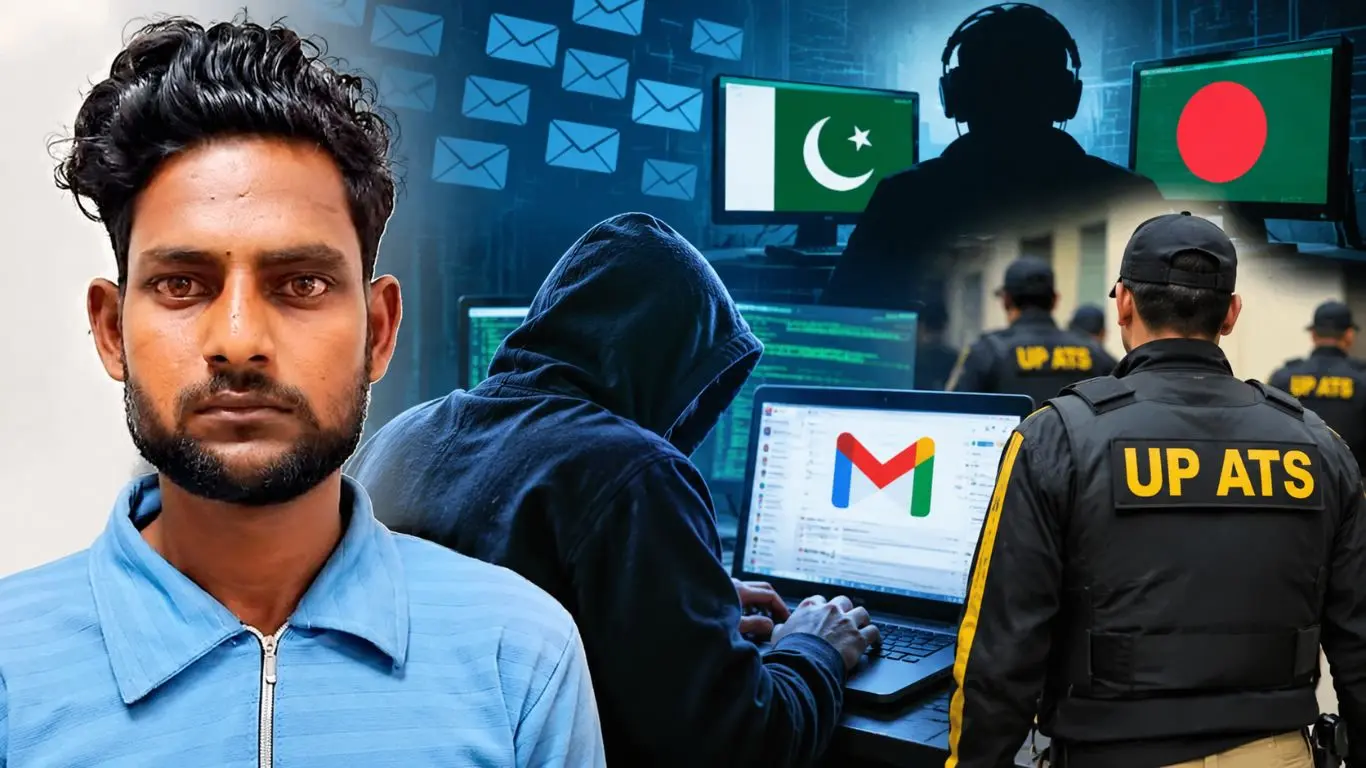
कानपुर में फर्जी ईमेल आईडी नेटवर्क की जांच में जुटी यूपी एटीएस
 उत्तर प्रदेश
 Chetna Manch Desk
 13 Nov 2026 06:05 AM
 उत्तर प्रदेशChetna Manch Desk13 Nov 2026 06:05 AM
UP News : उत्तर प्रदेश एंटी टेररिस्ट स्क्वाड (UP ATS) की जांच में फर्जी ईमेल आईडी के एक बड़े नेटवर्क का खुलासा हुआ है। कानपुर से गिरफ्तार किए गए अंकित शंखवार पर करीब 22 लाख फर्जी Gmail आईडी तैयार कर पाकिस्तान और बांग्लादेश सहित विदेशों में बैठे लोगों को बेचने का आरोप है। जांच एजेंसी को आशंका है कि इस नेटवर्क से जुड़ी कुछ ईमेल आईडी का इस्तेमाल देश के स्कूलों, अदालतों और महत्वपूर्ण सरकारी संस्थानों को बम से उड़ाने की धमकियां भेजने में किया गया। UP ATS ने करीब 22 लाख संदिग्ध ईमेल आईडी ब्लॉक कराने के लिए गूगल को पत्र लिखा है। इससे स्पष्ट है कि जांच के दौरान संदिग्ध खातों का दायरा बढ़ रहा है और एजेंसी अभी डिजिटल रिकॉर्ड की पड़ताल कर रही है।
पहले पांच लाख आईडी मिलीं, जांच में सामने आया बड़ा आंकड़ा
कानपुर से गिरफ्तार किए गए अंकित शंखवार की शुरुआती जांच में उसके लैपटॉप से करीब पांच लाख ईमेल आईडी, पासवर्ड और रिकवरी संबंधी जानकारियों का डेटा मिलने की बात सामने आई थी। आगे की पूछताछ और डिजिटल साक्ष्यों की जांच में उसके नेटवर्क से जुड़ी ईमेल आईडी की संख्या करीब 22 लाख तक पहुंचने की जानकारी सामने आई। जांच एजेंसी के अनुसार, आरोपी प्रॉक्सी सर्वर, वाई-फाई नेटवर्क और अन्य तकनीकी तरीकों का इस्तेमाल कर फर्जी ईमेल खाते तैयार करता था। इन खातों को विदेशी खरीदारों तक पहुंचाने के लिए सोशल मीडिया प्लेटफॉर्म और ऑनलाइन समूहों का इस्तेमाल किए जाने की भी जांच हो रही है।
स्कूलों और सरकारी संस्थानों को धमकी भेजने में इस्तेमाल का शक
UP ATS इस बात की जांच कर रही है कि अंकित के नेटवर्क से जुड़ी ईमेल आईडी का इस्तेमाल किन-किन धमकी भरे संदेशों में हुआ। जांच के दायरे में नोएडा, दिल्ली, गुरुग्राम और मुंबई सहित कई शहरों में मिले धमकी भरे ईमेल शामिल हैं। एजेंसी अयोध्या, काशी और मथुरा के धार्मिक स्थलों को धमकी देने वाले संदेशों में इस्तेमाल ईमेल आईडी का भी मिलान कर रही है। हालांकि, अभी यह साबित होना बाकी है कि इन सभी धमकियों के पीछे अंकित के नेटवर्क का ही हाथ था।
पाकिस्तान और बांग्लादेश के अलावा अन्य देशों से भी संपर्क
जांच में पाकिस्तान और बांग्लादेश के लोगों के अलावा तुर्किये और मिस्र सहित अन्य देशों से संपर्क के संकेत मिलने की बात सामने आई है। बांग्लादेशी नागरिक मोहम्मद अमीन के साथ अंकित के संपर्कों की भी पड़ताल की जा रही है। UP ATS यह पता लगाने में जुटी है कि उसे कितनी ईमेल आईडी दी गईं और उनका इस्तेमाल किन गतिविधियों में हुआ। जांचकर्ताओं को संदेह है कि इन खातों को खरीदने वाले लोग प्रॉक्सी सर्वर और अन्य तकनीकों के जरिये अपनी वास्तविक पहचान और लोकेशन छिपाते थे। अब ATS विदेशी संपर्कों और संभावित हैंडलर्स की भूमिका की जांच कर रही है।
क्रिप्टोकरेंसी से भुगतान, वित्तीय नेटवर्क की भी जांच
UP ATS इस नेटवर्क से जुड़े वित्तीय लेन-देन की भी पड़ताल कर रही है। जांच में क्रिप्टोकरेंसी के जरिये भुगतान किए जाने के संकेत मिले हैं। UP ATS यह पता लगाने की कोशिश कर रही है कि ईमेल आईडी बेचने के बदले कितनी रकम मिली, भुगतान किन वॉलेट में आया और इस रकम को आगे कहां भेजा गया। जांचकर्ताओं के सामने यह भी अहम सवाल है कि अंकित अकेले इस नेटवर्क को चला रहा था या उसके साथ दूसरे लोग भी जुड़े थे। पुलिस उसके डिजिटल संपर्कों, सोशल मीडिया गतिविधियों और वित्तीय रिकॉर्ड की मदद से पूरे नेटवर्क की कड़ियां जोड़ने में जुटी है।
गूगल को 22 लाख से अधिक संदिग्ध आईडी ब्लॉक करने के लिए पत्र
संदिग्ध ईमेल खातों के दुरुपयोग को रोकने के लिए ATS ने गूगल से उन्हें ब्लॉक करने का अनुरोध किया है। एजेंसी का उद्देश्य ऐसे खातों को निष्क्रिय कराना है, जिनका इस्तेमाल धमकी भेजने या अन्य गैरकानूनी गतिविधियों में किया जा सकता है। फिलहाल अंकित शंखवार से जुड़े विदेशी संपर्कों, कथित खरीदारों, क्रिप्टो भुगतान और धमकी भरे ईमेल की जांच जारी है। आने वाले दिनों में पुलिस कस्टडी रिमांड के दौरान पूछताछ से इस नेटवर्क के अन्य सदस्यों और इसके वास्तविक इस्तेमाल को लेकर और जानकारी सामने आ सकती है।
विज्ञापन


